AI“黑客代理”已能编排攻击?美空军网络司令部启动四线防御“战役计划”
据美国“突破防务”网站8月28日报道,美国第16航空队兼空军网络司令部司令托马斯·亨斯利中将日前表示,面对由前沿人工智能模型和“智能体AI”带来的新型网络威胁,该机构已经制定一份防御性网络作战“战役计划”,重点强化网络韧性、保护关键任务系统,并为更主动的防御行动建立统一框架。
亨斯利在美国空军年度信息技术与网络力量会议上直言,自主化、智能体化的AI已经具备组织网络攻击的现实可能性,美军网络安全正处在一个明显的“拐点”。他同时强调,前沿AI模型正在成为新的安全变量,美空军正在针对这种能力加强防护。
需要说明的是,美方此次披露的是防御规划和威胁判断,并未公布某起由AI自主发动、已经攻破美空军核心网络的具体事件。
第一条线,还是最基础的“把门守住”
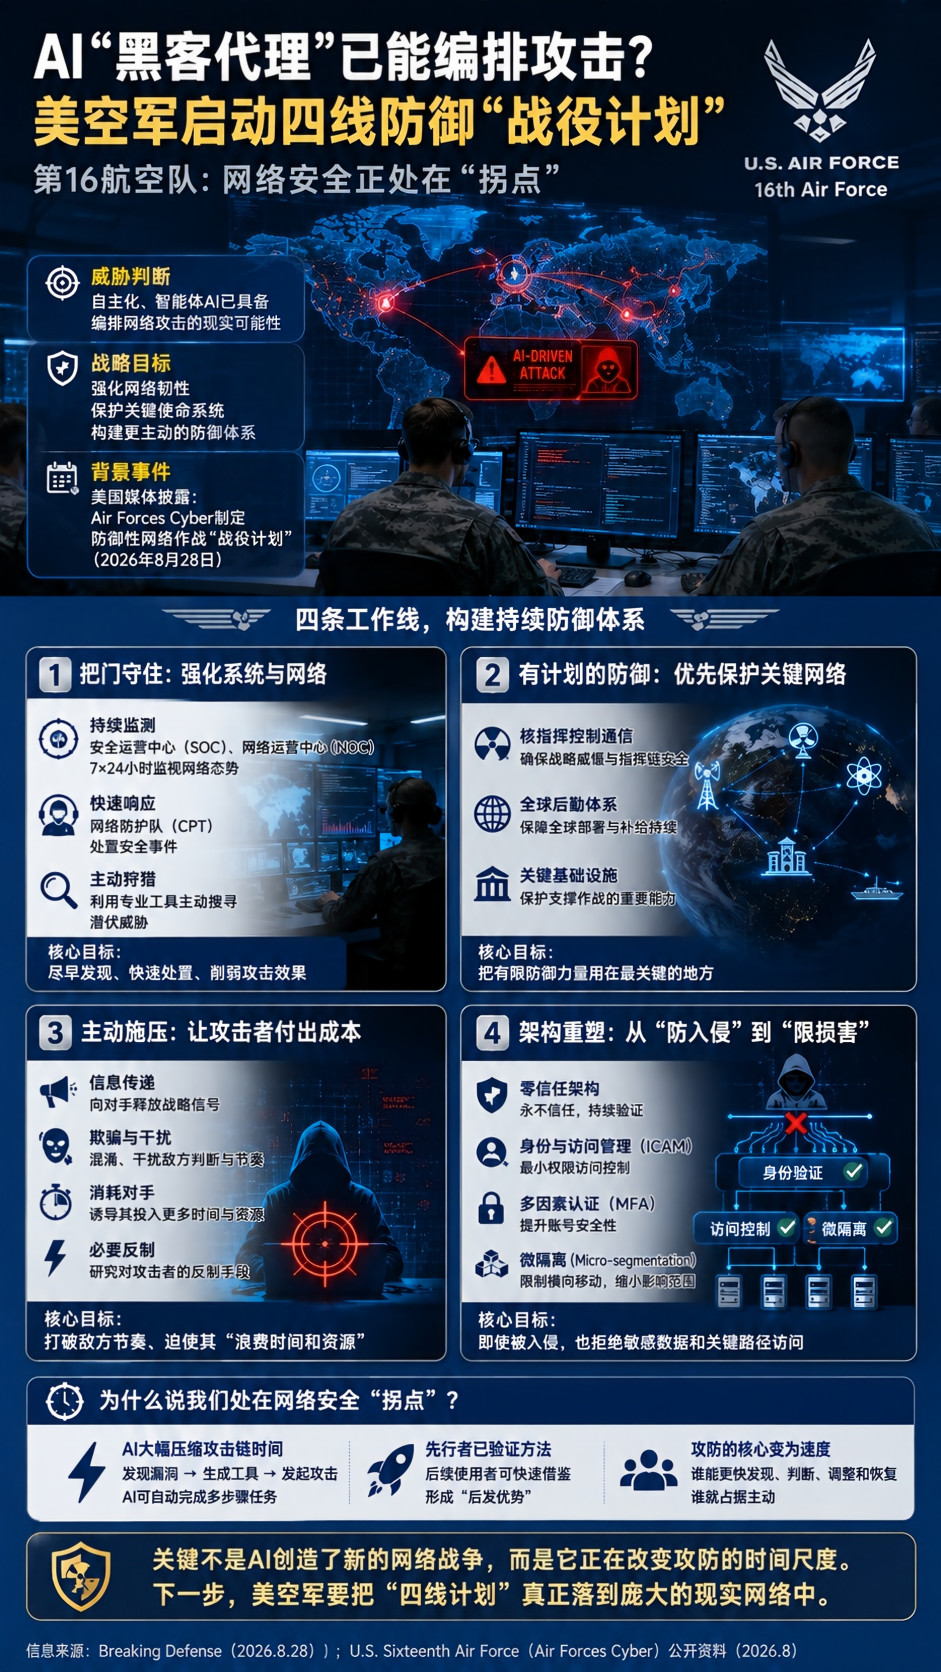
亨斯利公布的防御计划包括四条工作线。
第一条看起来并不新鲜:强化系统和网络,尽量削弱攻击效果。具体工作包括安全运营中心和网络运营中心持续监测、网络防护队处置安全事件,以及主动搜寻潜伏威胁。亨斯利把这些工作称为网络防御的“基本功”。
AI时代并没有让这些传统手段失效,反而提高了它们的重要性。原因在于,攻击者若能够用AI更快扫描漏洞、生成工具并自动尝试不同攻击路径,防御方同样需要缩短发现异常和处置风险的时间。
核指挥、全球后勤被列入重点保护对象
第二条工作线被称为“有计划的防御”。
美空军准备把有限防御力量优先用于最关键的网络,其中包括核指挥控制通信、全球后勤体系和关键基础设施。
这表明,美方关注的已经不是普通办公网络遭到AI钓鱼邮件攻击这样单一的问题,而是担心更高自动化程度的网络攻击进入保障军事行动持续运行的核心数字基础设施。
第16航空队本身承担美国空军网络和信息战相关任务。其近期官方表述也反复强调网络韧性、持续监视和伙伴间信息共享,反映出美空军正在把网络防御作为作战保障的重要基础。
第三条线:防守之外,还要让攻击者“付出成本”
此次计划最具进攻色彩的,是第三条工作线——“主动施加成本”。
亨斯利表示,美方不希望只是坐等网络遭受攻击,而是研究如何通过信息传递、欺骗、干扰攻击节奏等方式,使对手浪费时间和资源。至于具体采取哪些行动、如何实施,他没有披露。
这一表述说明,美空军网络防御的边界正在由单纯的“发现—封堵—恢复”,向更强调持续竞争的模式延伸。
但从公 开信息看,这仍是一种政策和作战概念框架,不能把它直接理解为美军已经启动针对某一具体对象的网络反击行动。
最后一层,是把网络架构本身重新设计
第四条工作线直接指向底层架构。
美空军计划进一步推进零信任、身份凭证与访问管理、多因素认证以及微隔离等机制。目标并不是假设所有攻击都能挡在网络之外,而是即使攻击者——包括自动化AI代理——已经进入网络,也要限制其横向移动和访问敏感数据的能力。
这实际上代表着网络安全思路的一种变化:从“守住外围”转向默认攻击可能发生,再通过身份验证、权限控制和网络分段,把入侵造成的损害限制在尽可能小的范围内。
AI真正改变的,是攻防速度
亨斯利在讲话中反复强调时间尺度。
按照他的说法,前沿AI模型对网络安全形成现实压力还是最近才迅速显现的问题,而后续使用者可以直接借鉴早期使用者已经验证的方法,以更低成本、更快速度获得更强工具。
这也是此次“战役计划”最值得关注的背景。
过去网络防御经常围绕漏洞、补丁和单次入侵展开;当AI可以持续协助发现弱点、生成代码并自动组织多步骤任务后,攻防双方竞争的核心之一开始变成——谁能更快发现、判断、调整和恢复。
因此,美空军此次动作并不是因为AI突然创造了一种全新的网络战争,而是因为AI正在压缩原有网络攻击链条所需的时间。
下一阶段真正需要观察的,是美空军能否把这四条工作线从战略框架落实到庞大的现实网络中,以及所谓“智能体AI攻击”究竟会在多大程度上改变军事网络防御的日常运行方式。
信息来源:
Breaking Defense,Mark Pomerleau,With AI hackers in mind, Air Forces Cyber develops defensive ‘campaign plan’,2026年8月28日。
U.S. Sixteenth Air Force (Air Forces Cyber),第16航空队公开资料及2026年8月网络安全合作信息。
免责声明:本公众 号目前所载内容为本公众 号原创、网络转载或根据非密公开性信息资料编辑整理,相关内容仅供参考及学习交流使用。所载内容观点不代表本公众 号观点,仅供参考。由于部分文字、图片等来源于互联网,无法核实真实出处,如涉及相关争议,请跟我们联系。我们致力于保护作者知识产权或作品版权,本公众 号所载内容的知识产权或作品版权归原作者所有。本公众 号拥有对此声明的最终解释权。