卫星越多,太空越安全吗?从2026年一份报告看三重安全变量
对《2026年太空安全挑战》的开源情报解读
当卫星成为通信、导航、气象与应急服务的基础设施,太空安全就不再只是航天器自身的安全。美国国防情报局(DIA)2026年版《Challenges to Security in Space》以“拥挤、竞争与合作”为主线,提供了一份值得研读的公开资料汇编。报告声明信息截止于2026年7月。
首先要明确其性质:这是一份以美国及其伙伴安全关切为出发点的威胁评估,而不是中立的全球航天产业普查。因此,既要重视其中可核对的数据,也要区分事实记录、情报判断与情景推演。
01|轨道更拥挤:数量增长如何转化为公共风险
报告依据卫星目录数据统计:截至2026年6月,低地球轨道约有15,058颗卫星;地球同步轨道572颗、中地球轨道271颗、高椭圆轨道22颗。[47–49] 这些数字揭示了卫星部署向低轨集中的结构性变化,但不同目录的纳入标准、更新频率与轨道划分应在跨年比较时保持一致。
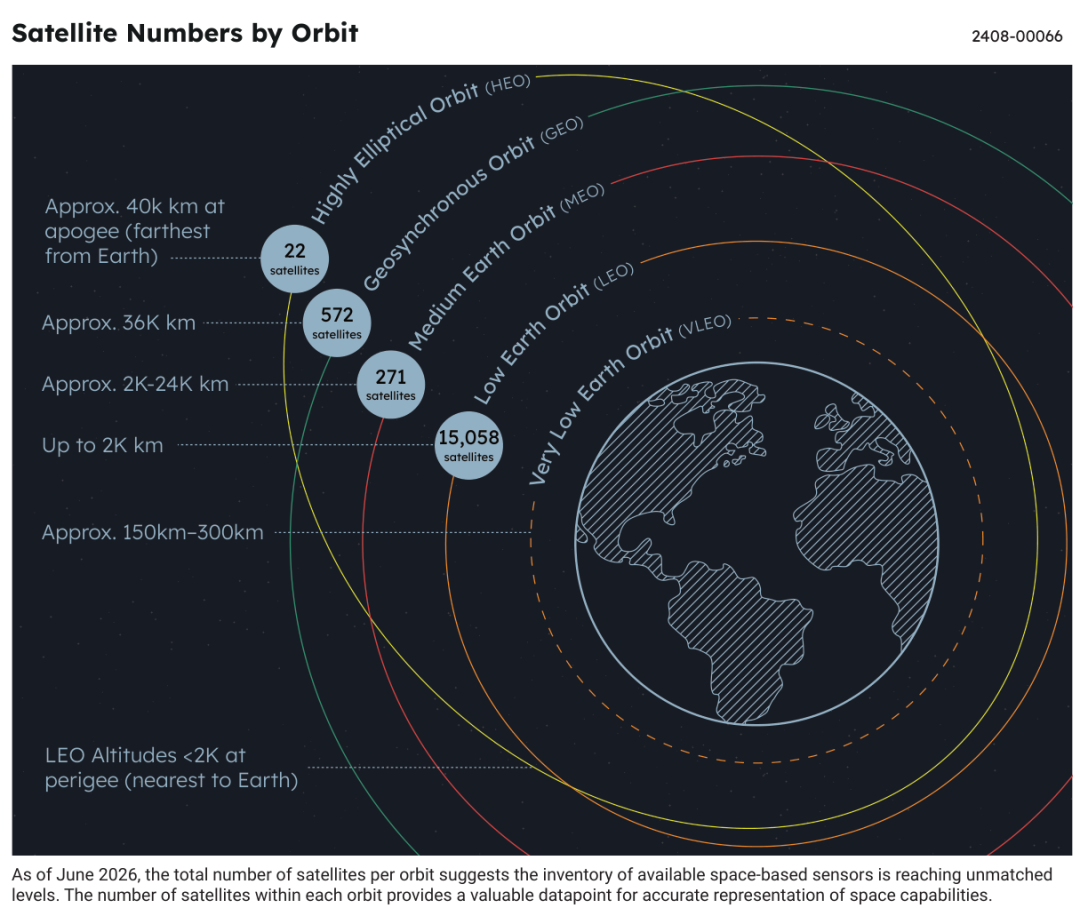
图1|按轨道划分的卫星数量。原图摘自报告正文第1页(PDF第11页),对应尾注[47–49]。
更值得关注的是碎片。报告援引编目资料称,截至2026年7月,地球轨道上直径至少10厘米的已编目物体超过35,000个,统计包含仍在工作的航天器;另据研究估计,低轨还有约60万至90万个直径5毫米至10厘米、未被常规编目的危险碎片。[1050–1052] 两类数字的对象不同,不能简单相加作为“垃圾总量”。
【分析判断】真正的风险指标并非单纯的卫星总数,而是轨道高度、碎片分布、目标可机动性和轨道预报不确定性共同作用的结果。将“轨道拥挤”直接等同于“必然发生碰撞”,会夸大结论。
02|威胁不止摧毁卫星:服务链更值得关注
报告把对空间服务的干扰放在“可恢复—不可恢复”的连续谱上:欺骗与部分电子干扰可能是暂时的,网络事件可能造成不同程度的影响,而直接破坏会带来更持久的后果。[64–66] 这种分层比笼统使用“太空威胁”一词更适合开展风险评估。
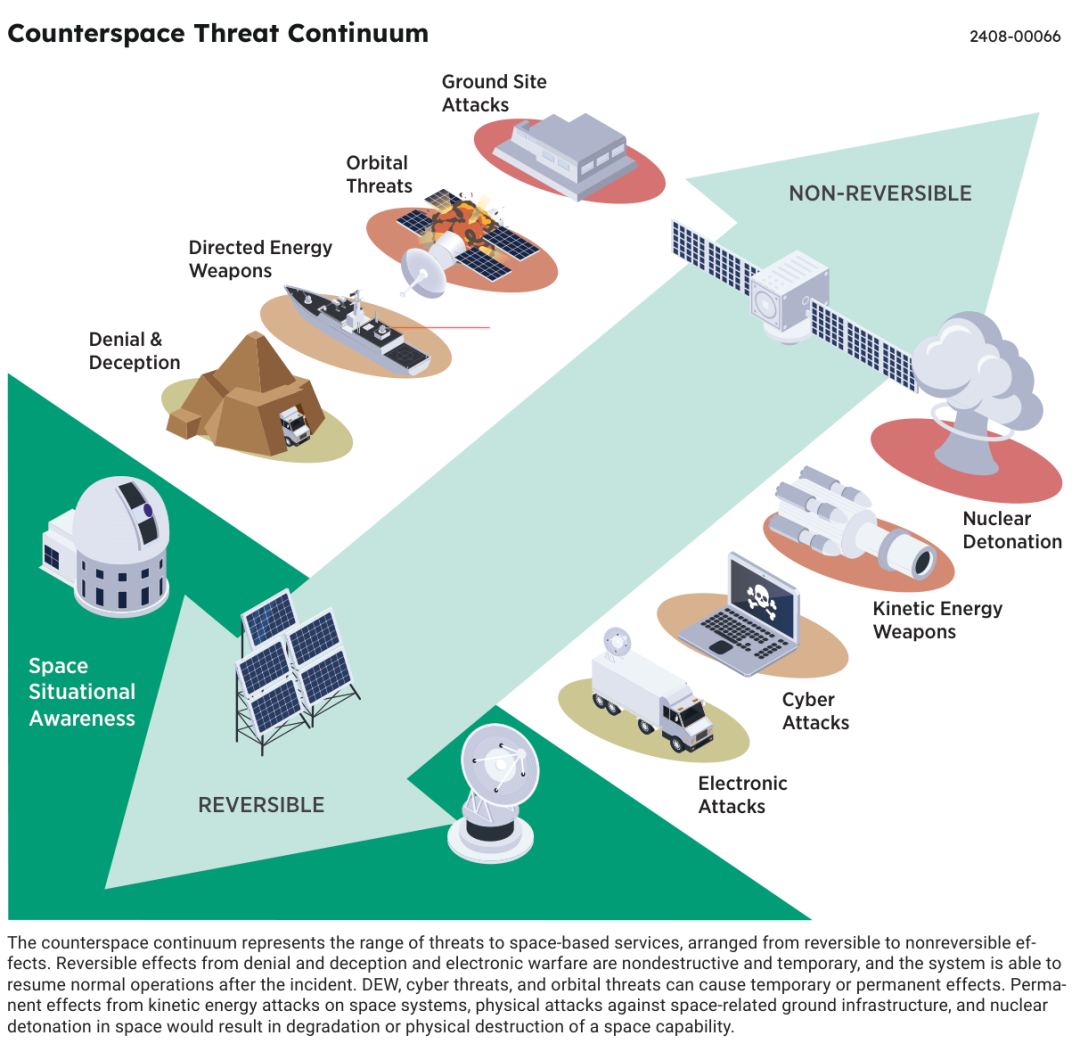
图2|空间威胁影响从可恢复到不可恢复的连续谱。原图摘自报告正文第6页(PDF第16页)。
空间服务由航天器、地面控制设施、数据链路和用户终端共同构成。报告附录指出,上行干扰可能影响卫星覆盖区域内的多名用户,而下行干扰通常作用于局部接收端;同时,区分蓄意干扰与意外电磁干扰并非易事。[1120–1125] 2022年Viasat卫星通信终端遭遇恶意程序的公开报道,也说明地面设备是空间服务安全的一部分。[621]
【分析判断】开源情报分析应至少分开回答三个问题:是否观察到服务异常、异常由什么机制造成、是否有足够证据归因于某个行为体。技术能力描述不能自动视为已实施行动。
03|商业化是一把双刃剑:可获得性与依赖性并增
报告所引Bryce Tech统计显示,中国2025年进行了93次航天发射,其中25次为商业发射。[90][252] 这一组数据可以说明发射活动的规模及产业参与,但“发射次数”并不能独立代表在轨服务质量、系统韧性或经济效益。
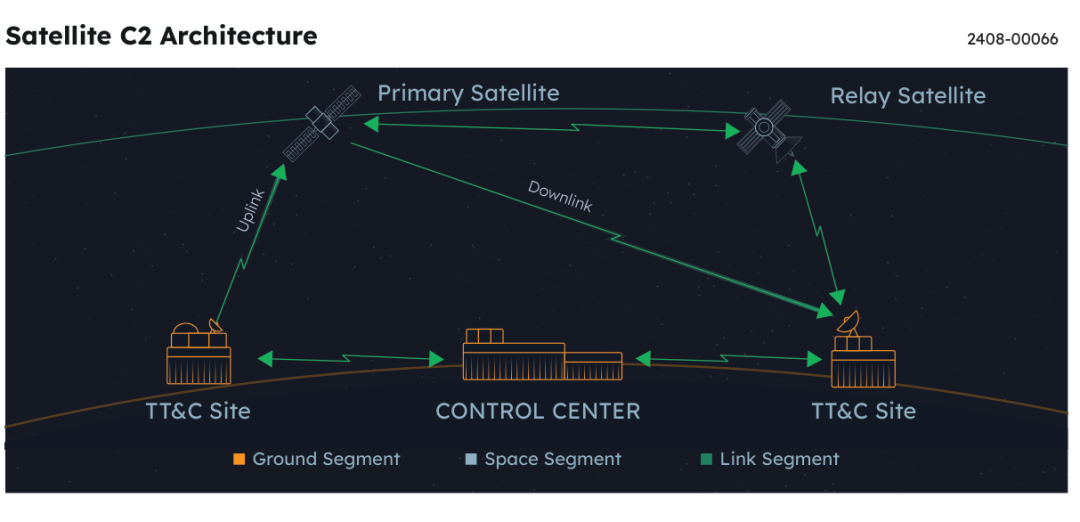
图3|卫星、链路与地面控制共同构成服务体系。原图摘自报告附录第60页(PDF第70页)。
商业遥感、卫星互联网与发射服务降低了部分空间能力的使用门槛。与此同时,同一套通信或成像能力可能服务科研、商业、救灾,也可能支持安全任务。报告将“双重用途”视为风险来源;从证据审查角度看,仅凭技术具有双重用途,并不能直接推定某一具体运营者具有特定意图。
【作者推测】随着星座规模扩张,服务连续性、地面站网络安全、供应链可替代性以及运营者之间的信息共享,可能比某一种单独设备的性能更能影响整体韧性。此判断属于风险研判,非报告已证实结论。
04|面向2040:哪些可以预测,哪些仍须验证
报告引用星座部署与发射趋势资料,提出低轨航天器数量在2030年前可能达到当前的约三倍,并判断碰撞风险至少到2040年仍将上升。[1057–1060]
【报告预测】 这依赖商业计划兑现、发射能力、退役处置和轨道管理等条件,不能当作已经发生的事实。
关于可复用发射系统、极低轨卫星与智能化处理技术,报告梳理了多种发展方向。它们可能改善部署效率与信息处理,也可能增加轨道管理的复杂程度。
【作者推测】 若未来缺乏可互操作的预警、避碰和碎片减缓机制,规模收益的一部分可能被治理成本抵消。
05|如何客观评价这份报告
其优势是框架完整:把轨道环境、空间服务链、商业活动与未来技术放到同一视野,并在正文后提供大量尾注,便于追索信息出处。卫星目录和专业发射统计适合核对数量级;而涉及行为意图、战略动机的判断,通常需要比公开技术能力更强的交叉证据。
其局限也清晰可见。一是观察视角有明确的国家安全立场,不能据此代表所有航天参与方的共同判断;二是所引资料混合了原始目录、官方声明、学术成果和新闻报道,证据强度并不相同;三是时间校核需要加强:报告标注信息截止于2026年7月,但尾注[336]列有日期为2026年8月24日的文献。这至少提示读者在引用具体结论前核对版本和出处,不意味着整份报告因此失效。
更稳健的阅读方法是建立“三栏证据表”:把可重复核验的事实、机构作出的判断、面向未来的预测分别记录,再标注信息日期与来源类型。这样既能利用报告的信息密度,也能防止立场性表述被误读为独立证据。
结语|真正的太空安全,是让关键服务持续可靠
从公开证据看,太空安全问题正在由“单颗卫星是否安全”延伸至“整套服务能否持续运行”。轨道环境治理、透明的数据共享、负责任的航天器运营与多方合作,和技术进步同样重要。对任何一份安全报告,最有价值的阅读方式都不是照单全收,而是追问:数据从哪里来?判断跨越了哪一步?未来情景依赖哪些条件?
资料来源与引注说明
文中方括号对应报告《Challenges to Security in Space》(2026)的原始尾注编号;以下仅摘录本文使用的主要资料。预测与推测均已在正文标示。
[47] Jonathan’s Space Report(2026-06-15),OActive;[49] CelesTrak(2026-07-02),Sat-Box。
[64] Center for Strategic and International Studies(2024-04),Space Threat Assessment 2024;[65–66] 美国参联会空间行动文件、美国太空司令部碎片通报。
[90][252] Bryce Tech(2026-04-08),Global Orbital Space Launches 2025 Year in Review。
[621] BleepingComputer(2022-03-31),Viasat confirms satellite modems were wiped with AcidRain malware。
[1050–1052] 美国第18空间防御中队卫星目录;Journal of Space Safety Engineering所载The Global Risk Continuum(2019)。
[1057–1060] Jonathan’s Space Report与SpaceNews所列2023—2024年发射及大型星座报道。
[1120–1125] 美国参联会《军事及相关术语词典》、联合电磁频谱行动文件、War on the Rocks及GPSJAM资料。
[336] Scientific American(报告尾注所列日期:2026-08-24),关于嫦娥七号任务时间表的报道。
编辑提示:所用图表均摘自报告原页,并注明位置;发布前请确认原报告图表及所含素材的授权使用要求。
免责声明:本公 众号目前所载内容为本公 众号原创、网络转载或根据非密公开性信息资料编辑整理,相关内容仅供参考及学习交流使用。所载内容观点不代表本公众 号观点,仅供参考。由于部分文字、图片等来源于互联网,无法核实真实出处,如涉及相关争议,请跟我们联系。我们致力于保护作者知识产权或作品版权,本公 众号所载内容的知识产权或作品版权归原作者所有。本公众 号拥有对此声明的最终解释权。