无线网络中的干扰与抗干扰技术
摘要:由于无线技术的普及,无线网络中的干扰已成为一个主要的研究问题,因为无线网络中容易阻塞通信。干扰攻击是拒绝服务(DoS)攻击的一个分支,其中恶意节点通过故意干扰网络来阻止合法通信。为了更好地理解这个问题,我们需要详细讨论和分析无线网络中的各种干扰和抗干扰技术。无线自组织网络中的干扰技术主要有两个方面:干扰机类型和有效干扰的干扰机位置。为了解决干扰问题,研究了各种干扰定位、检测和对抗机制。最后,我们描述了该领域中的一些开放性问题,如能量有效检测方案和干扰机分类。
关键词:干扰、抗干扰、无线网络、干扰机分类、干扰机放置、定位干扰机、干扰机检测、干扰对策
1 介绍
无线网络在实现无处不在的计算方面发挥着重要作用,其中运用到环境中的网络设备可以提供连续的连接和服务,从而提高人类的生活质量。然而,由于无线链路在环境中的暴露性质,当前的无线网络很容易受到干扰技术的攻击。干扰可能会导致拒绝服务(DoS)问题,这可能会导致其他几个高级层面的安全问题,但是这些问题通常没有得到充分解决。
无线网络中的干扰(Jamming)是指通过传输干扰无线信号(interference),降低接收机端的信噪比,从而中断现有无线通信。干扰不同于常规网络干扰,因为它描述了故意使用无线信号试图中断通信,而干扰是指无意的中断形式。同一网络内的节点或其他设备(如微波和遥控器)之间的无线通信可能会造成无意干扰。另一方面,故意干扰通常是由有意中断或阻止网络通信的攻击者进行的。干扰可以在不同的层级进行,从阻碍传输到在合法通信中篡改数据包。
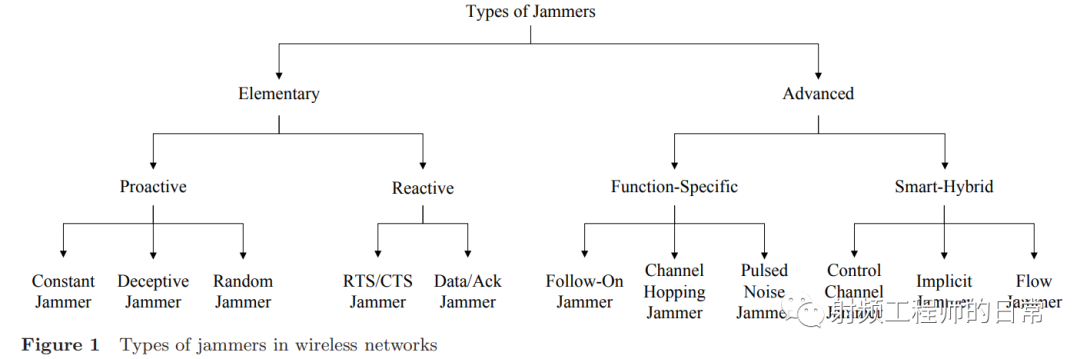
为了了解干扰机如何攻击无线网络以及如何避免干扰以实现高效通信,我们研究了无线网络干扰的三个不同方面:1)现有干扰机的类型,2)定位干扰机的协议(规则),3)干扰检测和对抗策略。我们可以使用不同类型的干扰 器以各种方式干扰网络。为了避免网络干扰,了解干扰机的工作原理很重要。首先,我们从不同的干扰 器种类开始,例如主动式、反应式、功能专用和混合智能干扰机,以及干扰机的最佳位置,以实现最佳干扰效果。然后我们研究如何在网络中放置干扰 器。最后,我们探讨如何处理干扰问题。这是进行了大量研究的最具挑战性的问题。比如我们可以简单的在受干扰的信道上应用高传输功率,使这种干扰的威胁更小。或者说,我们可以用定向天线代替全向天线。然而,现有的检测或对抗方法都无法解决所有类型的干扰机而不发出假警报。因此,需要进行更多的研究来检测和避免不同类型的无线网络干扰。
虽然网络干扰通常被视为一种严重威胁,但Gollakota和Katabi(2010)证明,干扰也可以是友好的。他们用干扰作为防御手段来对抗窃 听攻击。特别是,一个节点将在其PHY(物理)层上干扰自己,使得窥探者无法解调合法信号。然后,接收器通过翻转数据包中的某些位来干扰传输的信号。类似地,Gollakota和Katabi(2010)使用干扰无线信道(而不是物理信道)来避免窃 听者的攻击。
本文有三个主要贡献。首先,从攻击者的角度,讨论了不同类型的干扰机及其最佳位置。分类图可用于识别特定干扰机的类型。其次,从安全角度出发,详细分析了现有的抗干扰技术,并将其分为不同的类别。该汇总表可用于分析基于不同参数的协议,如网络条件、检测指标和对策开销。第三,本文阐述了现有干扰攻击对策的关键问题,并指出了未来在避免干扰方面的研究挑战。现有调查要么侧重于干扰技术(Pelechrinis等人,2011年),要么侧重于Mpitziopoulos等人(2009年)的干扰对策,但我们的工作将这两个主题结合起来。
本文的组织结构如下:第2节介绍了干扰攻击的定义、干扰机的分类以及有效攻击的干扰机放置策略。在第3节中,我们将详细介绍如何在网络中定位干扰机。第4节描述了干扰攻击的检测和对策的各种协议。它提供了对现有方案的分析和讨论。第5节描述了现有协议中的关键问题和研究挑战。我们在第6节总结了我们的工作。
2干扰技术
干扰利用故意的无线电干扰,通过使通信介质保持繁忙状态,使发射机在检测到无线介质繁忙或接收机接收到损坏信号时后退,从而危害无线通信。干扰主要针对物理层的攻击,但有时也可能发生跨层攻击。在本节中,我们将详细介绍各种类型的干扰机以及干扰机的位置,以最大限度地扩大干扰区域。
2.1干扰技术
干扰利用故意的无线电干扰,通过使通信介质保持繁忙状态,使发射机在检测到无线介质繁忙或接收机接收到损坏信号时后退,从而危害无线通信。干扰主要针对物理层的攻击,但有时也可能发生跨层攻击。在本节中,我们将详细介绍各种类型的干扰机以及干扰机的位置,以最大限度地扩大干扰区域。
2.1.1主动干扰机
无论网络中是否存在数据通信,主动式干扰 器都会发送干扰信号。它在其操作的通道上发送数据包或随机位,将该通道上的所有其他节点置于非操作模式。然而,在能量耗尽之前,它不会切换通道,只在一个通道上运行。有三中不同类型的主动干扰机:恒定、欺骗性和随机性。下文中,我们使用的主动干扰 器皆为上述三种。
恒定干扰机
恒定干扰机在不遵循CSMA协议的情况下发射连续的随机比特(Xu等人,2005)。根据CSMA机制,合法节点必须在传输之前感知无线媒体的状态。如果介质在一段DCF帧间空间(DIFS)持续时间内持续空闲,则只有当它被假定传输一帧时。如果在DIFS间隔期间发现信道繁忙,则站点应延迟传输。持续干 扰器会导致无线媒体持续繁忙,从而阻止合法节点相互通信。这种类型的攻击能耗低,易于检测,但很容易发动,并且会破坏网络通信,导致任何人在任何时候都无法通信。
欺骗式干扰机
欺骗式干扰机持续传输常规数据包(Xu等人,2005),而不是发射随机比特(如在恒定干扰机中)。它欺骗其他节点,使其相信正在进行合法传输,从而使其保持在接收状态,直到干 扰器关闭或消失。与恒定干扰机相比,检测欺骗性干扰机更困难,因为它传输的是合法数据包,而不是随机比特。与恒定干扰机类似,由于连续传输,欺骗干扰机的能量效率也很低,但很容易实现。
2.1.2反应式干扰机
反应式干扰机只有在观察到某个信道上发生网络活动时才会开始干扰(Xu等人,2005)。因此,反应式干扰机的目标是破坏信息的接收。它可以中断小型和大型数据包。由于它必须不断监测网络,因此反应式干扰机的能效低于随机干扰机。然而,由于在实践中无法准确确定分组传送比(PDR),因此检测反应式干扰机比检测主动式干扰机要困难得多。根据(Pelechrinis等人,2011),以下是实现反应式干扰机的两种不同方法。
被动式 RTS/CTS干扰机当它检测到来自发送方的发送请求(RTS)消息时,会阻塞网络。一旦发送RTS,它就开始干扰信道。通过这种方式,接收方将不会发送回清晰发送(CTS)回复,因为发送方发送的RTS数据包是失真的。然后,发送方将不会发送数据,因为它认为接收方正忙于另一个正在进行的传输。或者,干扰 器可以在接收到RTS后等待,并在接收机发送CTS时阻塞。这也将导致发送方不发送数据,接收方始终等待数据包(Pelechrinis等人,2011)。
被动式 Data/ACK干扰机通过破坏数据或确认(ACK)数据包的传输来阻塞网络。直到变送器端开始数据传输,它才会做出反应。这种干 扰器会损坏数据包,或者等到数据包到达接收器,然后损坏ACK包(Pelechrinis等人,2011)。数据包和ACK消息的损坏将导致发送方端的重新传输。在第一种情况下,由于接收器没有正确接收数据包,因此必须重新传输。在第二种情况下,由于发送方没有收到ACK,它认为接收方有问题,例如,缓冲区溢出。因此,它将重新传输数据包。
2.1.3功能特定干扰机
功能特定干扰是通过具有预先确定的功能来实现的。除了主动或被动之外,它们还可以在单个信道上工作以节省能量,或阻塞多个信道,并最大化干扰吞吐量,而不管能量使用情况如何。即使干扰机一次干扰一个信道,它们也不会固定在该信道上,并且可以根据其特定功能更改其信道。
跟随干 扰器非常频繁地跳越所有可用信道(每秒千次),并在短时间内阻塞每个信道(Mpitziopoulos等人,2007年)。如果发射机检测到干扰并切换频道,跟随干 扰器将扫描整个频带并搜索新频率以再次干扰。或者,它可能遵循伪随机跳频序列。这种干扰机通过在跳转到另一个信道之前将其攻击限制在单个信道来节省功率。由于其跳频率高,跟随干扰机对一些抗干扰技术特别有效,例如跳频扩频(FHSS),它使用慢跳频率。
跳频干 扰器跳频干扰 器主动在不同频道之间跳频(Alnifie和Simon,20072010)。这种干扰 器通过覆盖MAC层提供的CSMA算法,可以直接访问信道。此外,它可以同时阻塞多个通道。在它的发现和顶点着色阶段,干 扰器是“静止”的,相邻设备无法检测。然后,它根据预定的伪随机序列,在不同的时间对不同的信道进行攻击。
脉冲噪声干扰 器可以在不同的时间段切换信道并干扰不同的带宽。与随机干扰机类似,脉冲噪声干扰机也可以根据编程的时间表关闭和打开,从而节省能量。与只攻击一个信道的基本主动随机干扰机不同,脉冲噪声干扰机可以攻击多个信道。此外,还可以实现同时干扰多个信道。(Muraleedharan和Osadciw,2006年)。
2.1.4智能混合干扰机
我们之所以称之为“智能”,是因为它们的能效高、干扰效果好。这些干扰机的主要目的是放大它们在要干扰的网络中的干扰效果。此外,他们还会通过节约能源来“照顾”自己。它们将足够的能量分配在合适的位置,从而在巨型网络中阻碍整个网络或网络主要部分的通信带宽。每种类型的干扰机都可以实现为主动式和反应式,因此是混合式的。
控制信道干扰 器通过瞄准控制信道或用于协调网络活动的信道,在多信道网络中工作(Lazos等人,2009)。以控制信道为目标的随机干扰机可能会导致网络性能严重下降,而以控制信道作为目标的连续干扰机可能完全拒绝访问网络。这些攻击通常通过破坏网络中的节点来完成。此外,可以从受损节点获得未来控制信道的位置
隐式干扰攻击是指除了禁用目标的功能外,还会导致网络其他节点出现拒绝服务状态的攻击(Broustis等人,2009年)。此攻击利用无线网络中使用的速率自适应算法,其中AP(接入点)通过降低速率迎合弱节点。由于这个过程,AP与这个弱节点的通信时间比其他节点长。因此,当隐式攻击者阻塞与AP通信的节点时,速率自适应效应将增加AP对阻塞节点的关注,同时导致其他客户端受到影响。
流干扰攻击涉及网络中的多个干 扰器,这些干 扰器阻塞数据包以减少流量。正如Tague等人(2008年)所实施的,这些攻击是通过使用网络层的信息发起的。这种干扰攻击适合资源受限的攻击者。如果有集中控制,则计算阻塞数据包的最小功率,干扰 器相应地采取行动。在非集中式干扰机模型中,每个干扰机与相邻干扰机共享信息,以最大限度地提高效率。
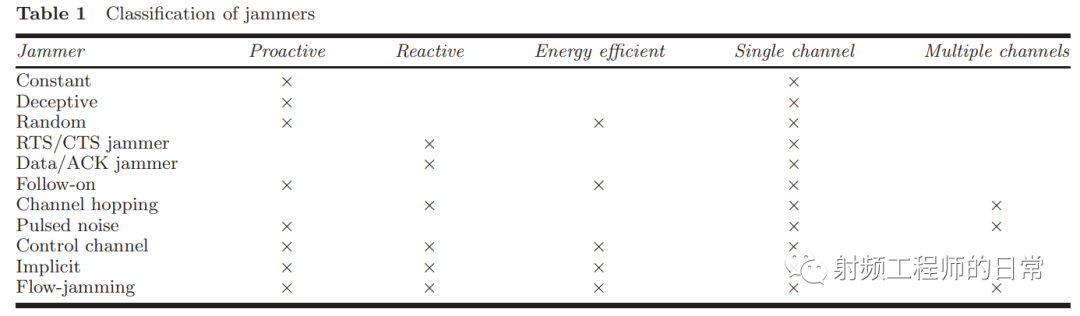
我们在表1中总结了所有上述干扰技术的特点。对于每种类型的干扰机,我们确定它是主动式还是被动式,是否节能,以及它干扰单通道还是多通道的能力。然而,有些干扰策略结合了两种或两种以上的技术(Bellardo和Savage,2003)。例如,Wilhelm等人(2011年)通过结合各种可用形式,实施单音反应式干扰,以生成最佳干扰策略。Bayraktaroglu等人(2008年)利用干扰机的变化来分析IEEE 802.11网络中最佳干扰策略的性能。他们对基于泊松过程的周期性无记忆干 扰器、信道感知干扰 器和全知干扰 器进行了实验,得出结论,信道感知干扰机是四种类型中最有效的。
2.2干扰机放置
除了攻击者具备上述素质外,干扰机的放置在有效干扰中也起着重要作用。干扰机可以随机放置,也可以基于干扰技术放置,干扰技术可以定位最佳位置,以尽可能多的节点完成干扰目标。在本节中,我们将通过查看干扰机的各种位置来检查此优化问题。
2.2.1最佳干扰攻击
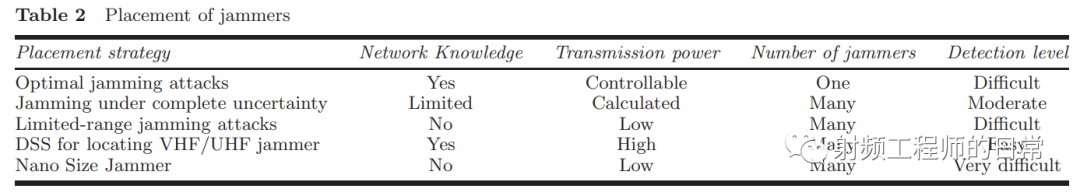
Li等人(2007年)表明,如果攻击者知道网络策略及其传输功率,则干扰成功概率会提升很多。此外,干 扰器需要了解网络信道接入概率和监控节点(检测节点)的邻居数量。网络中的所有其他节点只执行通常的IEEE 802.11单工通信。监控节点使用顺序概率比测试在关于误报概率和漏检概率的两个假设之间进行顺序测试。干扰机和发射机/接收机使用泊松分布分布在给定区域。成功传输的预期值是根据概率计算的。如果某个特定区域被 干扰,则监控节点将向该区域外发送干扰通知(使用多跳传输);这也受到了该地区的干扰。利用分布概率和数学证明,作者证明了攻击者的最优策略往往是温和和长期的。
2.2.2未知情况下干扰
Commander等人(2008年)采用动态方法,通过整合待干扰区域的边界,计算放置干扰设备的位置。他们假设网络周围有一个方形区域,其中干扰机位于统一网格的交叉点。他们将问题表述如下。如果干 扰器需要最优地干扰所有节点,那么干扰 器的位置该如何选择。所以我们创建并解决子问题来获得最佳结果。
他们假设攻击者具有有限的网络知识,即攻击者只知道边界区域,并且干扰 器具有全向天线。他们认为干扰功率与设备距离的平方成反比。此外,考虑到在某个特定点接收的总功率大于干扰无线通信所需的阈值功率时,在任何一点都存在干扰,因此本方案计算了干扰整个网络的干扰设备的最小数量。
2.2.3有限距离干扰攻击
传输范围为合法节点一半的干 扰器可以干扰网络,因为无线设备的干扰范围是传输范围的两倍(Huang等人,2010)。与上述方案相反,这种干扰攻击不需要全局知识。此外,由于传输范围有限,这些干扰机不容易检测到。这些干扰机放置在战略位置。通常,这些位置靠近具有最大流量(输入/输出)的节点。作者给出了正常范围、有限范围和双范围(传输范围)干扰机的实验结果。
正常范围干扰机与合法节点具有相同的传输范围;这使得它们的干扰范围是传输范围的两倍。类似地,有限距离干扰机由传输范围的一半组成,因此,干扰范围等于合法节点的传输范围。在OPNET模拟器上对这些干扰机进行的实验表明,由于传输功率是合法节点的一半,因此很难检测这些有限距离干扰机。他们得出结论,有限距离干扰机很难检测,因为它们降低了最常用的检测指标,如SNR和PDR。
2.2.4用于定位VHF/UHF干扰机的DSS
Gencer等人(2008年)定义了一种干扰系统,该干扰系统应放置在最佳位置,以便完全摧毁目标系统的通信能力。这类系统通常用于军事应用。与目标点和可用干扰系统的数量相比,考虑部署干扰系统的更多候选点或选定点。他们假设干扰机和目标系统之间存在视线,目标在天线范围内,干扰系统的信号功率高于目标系统的信号强度。
该决策支持系统的基本目的是找到或确定无线电干扰系统应放置的位置,以便干扰最大可能的区域。因此,他们使用最大覆盖模型,并使用LINGO-8软件包求解。LINGO是一个集成的软件包,其中包含一种用于表达优化模型的强大语言。给定可用目标点、候选点和干扰系统的数量,即可获得部署干扰机的位置。
2.2.5纳米级干扰机
Panyim等人(2009年)提倡使用大量微小、低功耗的干扰机,这些干扰机很难被检测到,因为它们的肉眼看不见,体积非常小。这些干扰 器以网络的形式实现。在总干扰功率不变的情况下,它们实现了干扰吞吐量的相位转换。反应式干扰机部署在整个网络中。
本文的实验结果表明,它们提供了优于传统干扰机的性能。可以增加干扰机的数量,从而降低其干扰功率,并保持干扰机消耗的总功率不变。他们使用了渗流理论的标度行为。事实证明,由于干扰机功率低、体积小、组网效率高,因此很难检测到干扰机。
总之,表2中分析了这五种干扰机放置策略,其中我们调查了是否需要网络知识、干扰机的传输功率、干扰机数量和被检测的困难。
3干扰机定位协议
定位干扰机并手动处理干扰机是应对干扰攻击的一种方法。通常,本地化方法可以分为两种类型:基于范围的和无范围的。由于定位干扰机不容易,因此在这方面的工作很少。当前的技术包括基于质心的定位方法、虚拟力迭代方法、基于几何覆盖的定位、轻量级定位和利用邻居通信范围的定位。
3.1基于质心的方案
基于质心的定位方案通过平均受干扰节点的坐标来估计干扰 器的位置(Liu等人,2011a)。这里,假设已检测到干扰,受影响的节点被标记为干扰节点,并且这些节点具有关于其坐标的信息。估计完全取决于阻塞节点的位置和数量。对于均匀分布的网络,它将给出非常好的结果,但对于网络中节点的不均匀分布似乎不合适。
3.2虚拟力迭代法
为了研究不均匀分布的节点网络,(Liu等人,2011a)基于质心方案,使用虚拟力迭代方法,通过计算干扰区域边界节点和干扰区域外干扰节点产生的推拉虚拟力,迭代估计干扰 器的位置。它们的模型是固定的,需要知道它们的位置和邻居的位置。这项工作仅涉及在网络中检测到干扰后干 扰器的位置。它们考虑了基于区域和基于信噪比的模型。
3.3基于几何覆盖的定位法
与质心方法不同,基于几何覆盖的定位计算的是凸包而不是质心,并使用计算的几何体从凸包中获得估计的干扰机位置(Sun和Wang,2009)。考虑到每个点都由凸壳给出的最小凸多边形,作者使用这种技术来高精度地近似干扰机的位置。在计算出干扰节点的凸包后,计算出覆盖所有干扰节点的最小圆,圆心作为干扰机的位置。
3.4轻型干扰机定位
这是一种基于梯度的方案,使用的理论是,当我们靠近干扰机时,PDR变低。Pelechrinis等人(2009b)将PDR值计算为发送方感知介质空闲的概率、接收方接收发送给它的数据包的概率以及发送方接收确认的概率的乘积。使用信号传播模型计算这些概率。该算法通过向其邻居发送数据包并获取PDR来独立计算值,因此无论在密集环境还是稀疏环境中,它都是一个很好的选择。
3.5利用邻节点更改
Liu等人(2011b)推测,干扰 器可能会减小节点的听力范围。它使用基于最小二乘(LSQ)的算法来定位干扰源。该位置是根据节点听力范围的变化计算的,假设在干扰机开始工作之前,节点的初始听力范围是已知的。该算法以未知干扰机坐标作为变量,形成方程。这些方程等于听力范围变化的节点数。它们是同时求解的。干扰机坐标是根据一组相邻节点的听力范围的变化来计算的。
4干扰检测与对策
由于干扰是一种非常有害的DoS攻击,因此必须对其进行有效的检测和对策。本节从模型角度从系统模型、攻击模型和检测指标三个方面来讨论技术。在本节中,我们将讨论基本干扰和高级干扰的检测和对抗的现有方案。
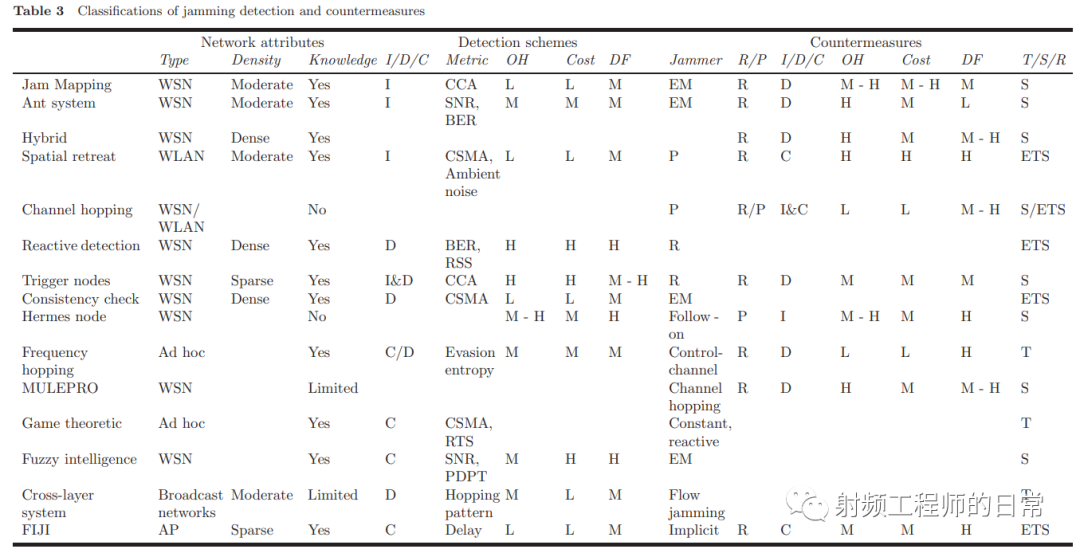
表3总结了本节涵盖的所有方法的不同特性。我们将其分为两组:检测和对策。对于检测技术,我们研究工作形式(单个、分布式或集中式)、检测度量、开销、成本和实现难度。对于对抗措施,我们考虑其所对抗的干扰机类型,无论是反应式还是主动式,工作形式(单个、分布式或集中式),开销、成本、实施难度和验证方法(理论、仿真或实验基础)。此外,对于每种方法,我们还研究了网络类型、条件以及是否需要网络知识。
4.1基本干扰的检测与对策
基本干扰包括主动式干扰和反应式干扰。在主动干扰中,干扰机阻塞带宽,使发射机无法发射。因此,载波感应阈值可用于检测此类干扰机。当检测到干扰时,网络中的节点可以映射干扰区域并重新路由流量、切换信道或执行空间后退以抵消这种干扰行为。可以通过检查接收信号强度、信噪比和数据包传送率来检测发送方端的反应性干扰。这些和许多其他改进的度量已用于基本干扰的检测和对抗,如下所述。
4.1JAM:阻塞区域映射协议
Wood等人(2003年)提出了一种检测和缓解方法,该方法可以绘制出无线传感器网络中的干扰区域,并在受影响区域周围路由数据包。J如果节点的信道利用率低于某个阈值,例如,尝试捕获无线信道的失败次数大于10次,则会检测到干扰 器的存在。然后,节点的检测系统给出一个JAMMED或UNJAMMED消息,该消息被广播到其邻居。
当一个节点(与阻塞节点相邻)接收到jammed消息时,它会按照以下方式启动对策:它创建一个组,该组具有组id和指向阻塞节点的标准化方向向量。然后,它启动一个公告计时器,用于聚合多条阻塞的消息。当公告计时器到期时,节点向其邻居发送一条BUILD消息,其中包含组id和成员列表。比较组的方向向量以检查兼容性。
如果这些向量兼容,他们会聚结在一起。当合并计时器到期时,映射节点向其邻居发送一条包含主组id和合并成员列表的BUILD消息。其他映射节点将在收到新的BUILD消息时更新其合并信息。
当干扰 器退出网络时,先前被 干扰的节点将向其邻居发送UNJAMMED消息。在接收到这些消息后,映射节点使用TEARDOWN消息通知恢复的节点组,该消息具有与BUILD消息相反的成员属性。映射过程完成后,网络中传输的消息遵循不同的路由,避免映射为阻塞的区域。Wood等人(2003年)还表明,稀疏网络中的JAM没有达到中等连接网络中的良好收敛性。
英文原版pdf下载:https://scholarworks.montana.edu/xmlui/bitstream/handle/1/9021/jamming.pdf?sequence%253D1