该选Qt Community Edition还是 Commercial Qt?
《欧盟网络弹性法案》(CRA),即法规(EU)2024/2847,已于2024年12月10日正式生效。自2026年9月11日起,在欧盟市场投放含数字元素产品(PDE)的制造商须遵守CRA的漏洞报告义务;自2027年12月11日起,所有新投放市场的此类产品须全面满足CRA的网络安全基本要求。CRA合规将不再是可选项。根据CRA第64条,对基本要求的严重违反,处罚金额最高可达1500万欧元或前一财年全球年营业额的2.5%(以较高者为准)。
CRA对基于开源软件或专有软件构建的产品一视同仁 —— 最终PDE的制造商须无条件承担合规义务。
CRA对基于开源软件或专有软件构建的产品一视同仁 —— 制造商须无条件承担合规义务。对于工业自动化而言 —— 无论是可编程逻辑控制器(PLC)、人机界面(HMI)还是数据采集与监控系统(SCADA)前端等 —— 这从根本上改变了选择Qt Community Edition(社区版)与Commercial Qt(商业许可)的实质考量。
Qt Community Edition的若干结构性特征在CRA框架下演变为实质性制约。其一,Qt Project (Qt项目)在CRA定义下并非制造商,因此无法提供制造商所需的合规证明材料。其二,Qt Community Edition的安全更新节奏与CRA规定的报告时限存在结构性错位,用户须独立承担全套合规文档的编制与维护工作。
Commercial Qt通过以下方式弥补上述差距:自Qt 6.8起提供五年长期支持(LTS)维护窗口,涵盖安全补丁发布、SBOM覆盖以及用于支持客户技术文档的Qt Group合规输入,并在Qt Group作为CVE编号机构(CNA)的角色下提供有据可查的漏洞处理流程。
Qt Group为CRA合规所产出的文档,可直接复用于IEC 62443合规档案。
CRA重构了开源软件的选型逻辑
CRA重构了开源软件的选型逻辑
多年来,工业自动化领域在Qt Community Edition与Commercial Qt之间的抉择,一直被视为前期成本与便利性之间的取舍。欧盟《网络弹性法案》(CRA)从根本上改变了这一选型逻辑。
2027年12月11日之后在欧盟市场投放PDE的制造商,必须通过证据、文档与可审计流程 证明技术栈中每一个组件均满足CRA的网络安全基本要求 —— 包括GUI框架在内。
任何在欧盟市场投放PDE的制造商 —— 无论其产品产地何处 ——均须承担全部合规义务。
本文将深入分析CRA的实际要求、Qt Community Edition能够覆盖与无法覆盖的范围,以及Commercial Qt如何填补这一差距。
缩略语列表
CE标志(CE marking)— 欧洲合格认证标志 — 制造商声明符合相关欧盟法规的合规声明
CNA — CVE编号机构(CVE Numbering Authority)
CRA — 欧盟《网络弹性法案》,法规(EU)2024/2847
CVE — 通用漏洞披露(Common Vulnerabilities and Exposures)
ES — 延伸支持(Qt商业服务)
ESM — 延伸安全维护(Qt商业服务)
GPL — GNU通用公共许可证
GUI — 图形用户界面
IEC — 国际电工委员会(如IEC 61508、IEC 62443)
LGPL — GNU宽通用公共许可证
LTS — 长周期支持版本
PDE — 含数字元素产品(CRA术语)
PLC — 可编程逻辑控制器
SBOM — 软件物料清单
SCADA — 数据采集与监控系统
TLS — 传输层安全协议
24h/72h/14d事件报告指南 — 在发现正被积极利用的漏洞后须在24小时内发出早期预警、72小时内提交完整通报,并在补救措施可用后14天内完成最终报告的义务
CRA设定的合规门槛
CRA设定的合规门槛
根据CRA,任何在欧盟市场投放PDE的制造商 —— 无论产品产地何处 —— 均须承担全部义务。基本要求(CRA附录I)主要包括:
贯穿产品全生命周期的默认安全设计 —— 交付时不存在已知可利用漏洞、采用安全默认配置、防止未经授权的访问,以及保障存储、传输和处理数据的机密性与完整性。
CRA第14条规定的漏洞处理义务 —— 在发现正被积极利用的漏洞后,须在24小时内向相关CSIRT及ENISA发出早期预警,72小时内提交完整通报,并在补救措施可用后14天内完成最终报告(24h/72h/14d事件报告指南)。
在产品支持期内(默认为五年)免费提供安全更新。
SBOM须覆盖所有第三方组件,包括开源依赖项。
对第三方组件履行尽职调查,明确涵盖免费开源组件。
编制技术文档(CRA附录VII)以证明合规性;合规评估通过后,制造商方可签发欧盟合规声明并加贴CE标志。
报告时限从制造商获知漏洞正被积极利用时开始计算,而非从制造商决定采取行动时起算。第三方组件的合规责任由最终产品制造商承担。若某工业HMI使用了Qt,而Qt中发现了严重漏洞,则无论该制造商使用的是Qt Community Edition还是Commercial Qt,均须自行应对。
第三方组件的合规责任由最终产品制造商承担。
Qt Community Edition的适用范围与局限
Qt Community Edition的适用范围与局限
Qt Community Edition以LGPL授权分发大多数模块,少量模块采用GPL授权。对于处于原型开发阶段的团队、纯内部工具(不向欧盟市场投放)、无商业分发性质的研究或教育项目,Qt Community Edition是合理的选择。
然而在CRA框架下,Qt Community Edition的三项结构性特征演变为实质性制约。
Qt Project作为开源治理机构,预计不会以CRA意义上的制造商身份运作。这意味着,在商业产品中使用Qt Community Edition的工业制造商无法从Qt Project继承CRA合规性 —— 全部制造商义务须由最终产品制造商独立承担。
在商业产品中使用Qt Community Edition的制造商,无法从Qt Project继承CRA合规性。
Qt Community Edition的安全更新节奏与CRA要求错位。Qt Community Edition在下一次次版本(Minor)发布前(约六个月内)可获取维护版本。此后,安全补丁虽仍向Qt Community Edition用户开放,但相较于Commercial Qt客户存在12个月的延迟。因此,Qt Community Edition用户面临三种选择:
每六个月跟进每一次新次版本发布(并每次重新进行产品验证);
接受补丁修复披露与其进入开源渠道之间长达12个月的延迟;或
从最新商业维护版本中手动移植补丁(这既需要合法获取相关补丁的权限,也需要具备安全执行此操作的内部工程能力)。
依赖Qt Community Edition的长寿命工业产品制造商,在结构上无法满足24h/72h/14d事件报告要求 —— 除非升级框架版本(并重新认证产品),或在内部维持补丁移植能力。
在CRA框架下,这12个月的延迟是决定性问题。CRA第14条强制要求遵守24h/72h/14d事件报告时限。依赖Qt Community Edition的长寿命工业产品制造商,在结构上无法满足这一时限要求 —— 除非升级框架版本(并重新认证产品),或在内部维持补丁移植能力。相比之下,Commercial Qt LTS自Qt 6.8起在五年窗口期内即时交付维护版本和安全补丁,并提供超出该窗口期的延伸选项。
Commercial Qt如何填补差距
Commercial Qt如何填补差距
Qt Group针对Commercial Qt的产品体系专门围绕CRA的全生命周期要求进行了架构设计,以下几项内容与工业自动化制造商直接相关:
五年LTS维护窗口,安全补丁即时交付。自Qt 6.8起,Commercial Qt LTS版本至少维护五年,维护版本与安全补丁在整个维护期内即时发布。制造商可在产品CRA支持期内保持使用单一Qt版本而无需触发重新认证,且安全补丁的发布时效满足CRA规定的24h/72h报告时限要求。
Qt Group就其自有组件承担制造商角色。Commercial Qt客户可获取Qt Group的CRA合规工作成果——包括SBOM、漏洞处理流程、安全开发生命周期证明材料 —— 作为其自身合规文档的输入。
Qt Group是CVE编号机构(CNA)。Qt内的安全问题由Qt Group分配CVE标识符,并通过有据可查的处理流程进行跟踪管理;Commercial Qt客户可在48个工作小时内收到响应(高级支持 用户为24小时)。
Qt Group对Qt自有第三方组件履行尽职调查义务。Qt Group对Qt内部的第三方及开源组件实施符合CRA要求的尽职调查,从而减轻下游制造商须独立核查的工作量。
对于受监管环境下的工业自动化产品,五年LTS窗口有时并不充分。工厂控制器、流程工厂中的HMI,或任何已通过IEC 61508、IEC 62443或行业特定安全标准认证的设备,无法简单地升级Qt版本 —— 框架变更通常意味着产品须重新经历重新认证或重新鉴定流程,而这往往超出制造商在监管时间表内的承受能力。为此,Qt Group提供超出标准五年LTS窗口的延伸安全维护(ESM)与延伸支持(ES),在产品服役期间对固定Qt版本持续提供安全补丁。对于受认证约束而锁定在特定Qt版本的制造商,这是在CRA全生命周期安全更新义务与框架无法迁移的现实之间取得平衡的切实可行的路径。
对于受认证约束而锁定在特定Qt版本的制造商,LTS、ES与ESM是在CRA全生命周期安全更新义务与框架无法迁移的现实之间取得平衡的切实可行的路径。
随着IEC 62443在工业自动化领域的普及,GUI框架被纳入安全相关或认证相关技术栈已日益成为常态。在这种情形下,SBOM、漏洞处理记录、CVE分配以及第三方尽职调查输出并非可选的便利项,而是公告机构、客户采购团队或市场监管机构必然要求查阅的合规材料。
此外,这些材料还具有双重价值:IEC 62443-4-1与IEC 62443-4-2要求的证明材料在结构上与CRA附录I高度相似,因此Qt Group为CRA合规产出的制造商级文档可直接复用于62443合规档案,无需从头构建。
CRA框架下Qt Community Edition与Commercial Qt对比
CRA框架下Qt Community Edition与Commercial Qt对比
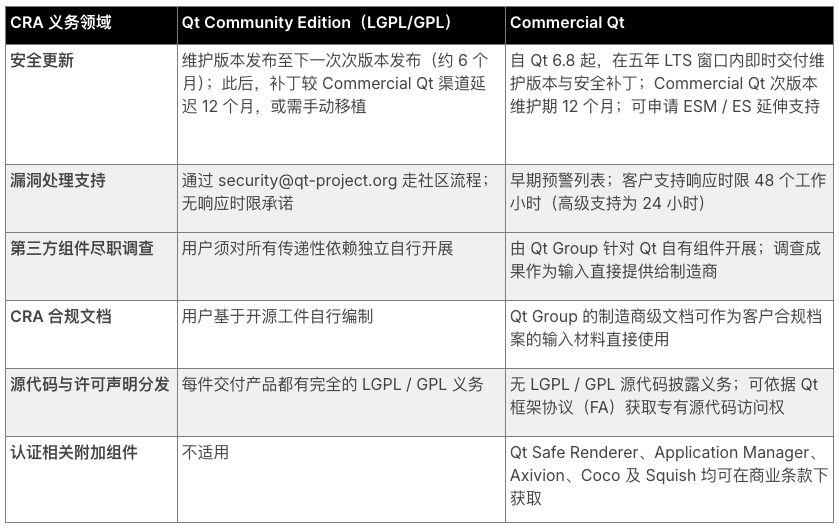
规律一以贯之:Qt Community Edition在制造商具备足够内部能力、可自行承担GUI框架层全部CRA合规负担的情况下仍是可行之选。Commercial Qt则将这一负担的相当大一部分转移至Qt Group,并以合同保障和有据可查的服务级别为支撑。
对工业自动化工程团队的实际影响
对工业自动化工程团队的实际影响
对于正在应对CRA合规过渡的工业自动化制造商,以下三点值得重点关注。
第一,关于Qt许可方式的讨论往往启动过晚,且参与讨论的利益相关方有失偏颇。GUI与应用开发团队通常以技术维度评估框架——性能、控件库、工具链——这些固然重要,但并非决定许可选型是否带来CRA合规风险的关键维度。网络安全、法务、质量以及产品合规等职能部门需要在架构决策阶段就参与进来,而非等到采购流程末尾。
SBOM、漏洞处理记录、CVE分配以及第三方尽职调查输出并非可选的便利项。
第二,CRA将制造商的产品视为一个整体。即便是使用Commercial Qt的制造商,仍须对完整技术栈承担合规责任。Qt Group的配套质量保障产品组合 ——Axivion(静态代码分析与架构验证)、Coco(代码覆盖率分析)、Squish(GUI自动化测试)——旨在为制造商提供针对其自有代码(而非仅限于Qt部分)满足网络安全基本要求所需的证据基础。结合Qt Application Manager的沙箱隔离能力,以及Qt框架默认启用TLS和X.509证书的安全基线,Commercial Qt技术栈提供了一条从安全设计到漏洞处理与上报的完整有据可查的路径。
Qt Group的质量保障产品组合旨在为制造商提供其自有代码满足网络安全基本要求所需的证据,而不仅限于Qt部分。
第三,Qt Community Edition的“免费”始终伴随着隐性成本 —— 体现在内部补丁维护、合规工作以及LTS版本管理上。在CRA框架下,这些隐性成本将转化为可审计的法定义务 ,违规将面临监管后果。根据CRA第64条,对基本要求的严重违反,罚款最高可达1500万欧元或前一财年全球年营业额的2.5%(以较高者为准);其他义务违反适用较低档次的处罚。
Qt Community Edition的“免费”始终伴随着隐性成本 —— 体现在内部补丁维护、合规工作以及LTS版本管理上。
Qt Group的建议
Qt Group的建议
预计在2027年12月11日之后向欧盟市场投放产品的工业自动化制造商,至少应将当前的Qt使用情况与“CRA框架下Qt Community Edition与Commercial Qt对比”表中列出的各项CRA义务领域进行逐一对照梳理。
若存在差距 —— 通常集中于SBOM、漏洞处理以及跨生命周期安全更新等领域 —— 则需在内部自行弥补与通过Commercial Qt及Qt Group配套产品组合获取支持之间做出抉择。
CRA并非凭空创造了工业自动化领域使用Commercial Qt的理由,但它确实让这一理由变得可量化、可审计和可执行。
对于产品将在2028年仍然在售于欧盟市场的制造商而言,启动这场对话的时机就是现在。